Telecamere, lettura targhe e intelligenza artificiale promettono città più sicure. Per i cittadini significano anche dati raccolti, denaro pubblico impegnato e nuove possibilità di controllo. La questione decisiva è se le amministrazioni sappiano governare ciò che acquistano e dimostrarne i benefici.
Aggiornato al 12 ottobre 2026
Una telecamera può filmare un’aggressione senza impedirla. Un lettore targhe può registrare un passaggio senza sapere chi guidava. Un algoritmo può segnalare qualcosa di insolito senza comprenderne il significato. Un’amministrazione può comprare tutti questi strumenti e restare priva delle persone, delle competenze e delle procedure necessarie per trasformarli in protezione.
È questa distanza che la comunicazione politica tende a lasciare sullo sfondo. Si annunciano apparecchi, varchi e funzioni “intelligenti”; molto meno visibili sono il lavoro quotidiano, i controlli sugli accessi, gli errori e i costi che continueranno dopo l’inaugurazione.
Tra Orvieto e Montefiascone si stanno discutendo interventi diversi, che non vanno confusi. Il problema comune è il rapporto tra ciò che viene promesso e ciò che i cittadini possono verificare.
Più telecamere significa maggiore capacità di osservare. Una maggiore capacità di proteggere deve essere dimostrata.
Questo articolo prende posizione: l’espansione della sorveglianza non merita un’approvazione automatica. La sua invasività deve essere giustificata, la sua utilità misurata e la capacità di gestirla documentata. Anche perché le conseguenze riguardano residenti, lavoratori, pendolari e turisti, compresi quelli che non avranno mai nulla a che fare con un reato.
Seguono numeri, funzionamento, norme e precedenti. Alcuni passaggi saranno inevitabilmente faticosi. È il prezzo di una discussione seria: sapere che cosa viene acquistato, che cosa può fare e chi risponde quando sbaglia.
Orvieto: trentaquattro nuove telecamere e una promessa molto più grande
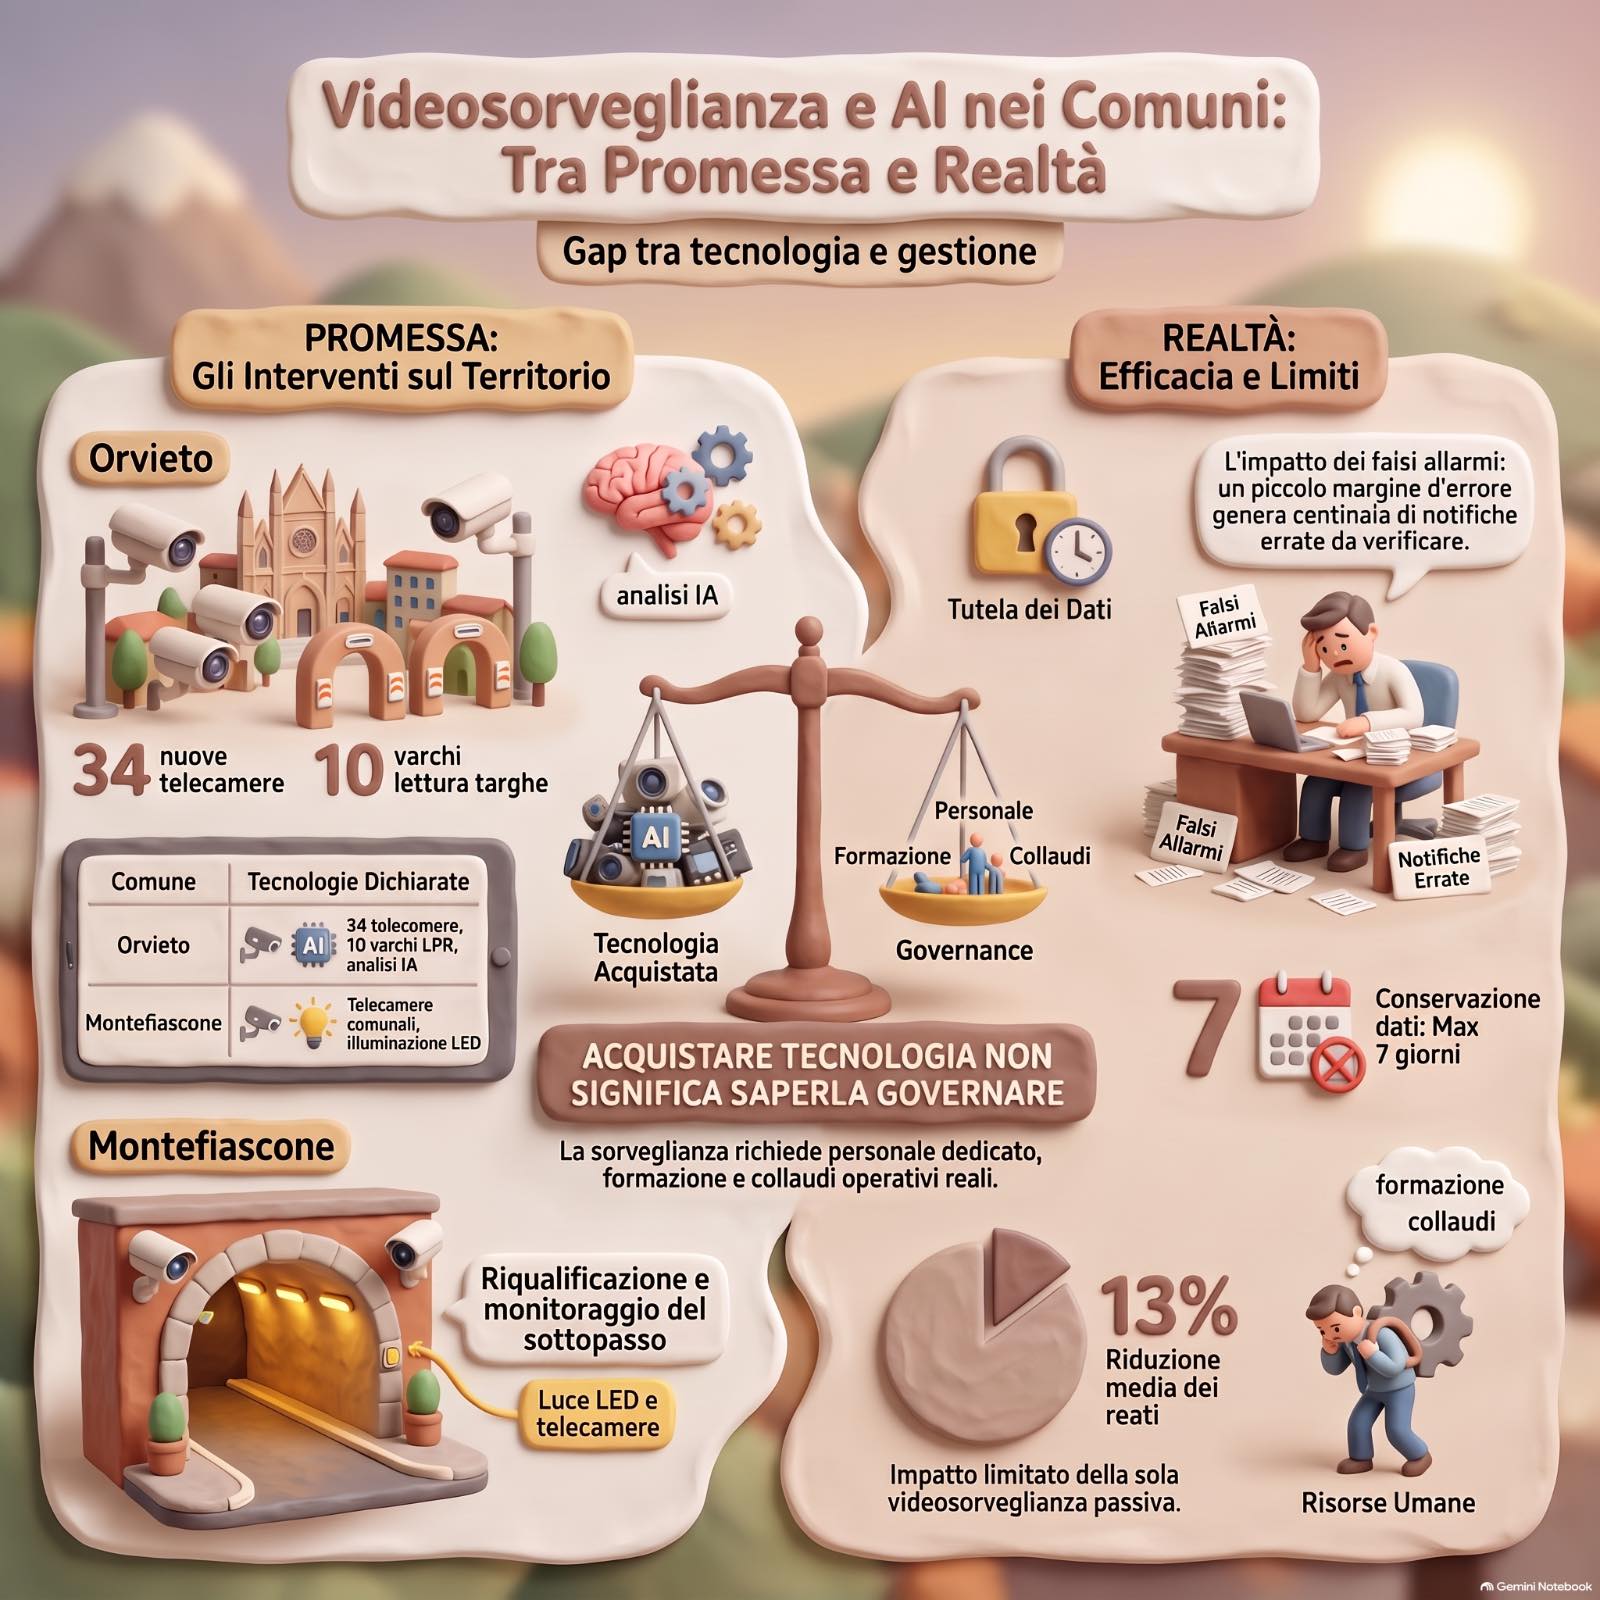
Il progetto “Orvieto Città Sicura 2025”, presentato il 2 dicembre 2025, prevede 34 nuove telecamere, dieci varchi con lettura targhe e otto nuove aree di ripresa. I varchi sono descritti con riprese nelle due direzioni; è prevista anche una telecamera mobile. Otto aree non significa otto dispositivi. Il comunicato richiama venti telecamere di contesto preesistenti e ulteriori lettori targhe: la somma 20 + 34 non costituisce un censimento completo e aggiornato della rete. [1]
Il 6 agosto 2026 il Comune ha annunciato l’avvio delle installazioni a Ciconia e Orvieto scalo. Le aree comprendono Piazza Duomo, Piazza Marconi, Piazza del Popolo, parco Stefano Melone, Piazza della Pace, giardino del Fosso dell’Abbadia, zona di via delle Magnolie-via degli Aceri e ingressi superiori del cimitero monumentale. Fra i varchi figurano Canale, Sferracavallo, Ponte del Sole e l’intersezione della SR71 con il bivio Sugano/Canonica. [2]
Il software viene presentato come capace di analizzare immagini, comportamenti anomali e oggetti sospetti attraverso l’IA. Nei comunicati esaminati non sono dettagliati algoritmo, soglie, prestazioni, fornitore e configurazione effettiva. Una funzione annunciata non può quindi essere descritta automaticamente come attiva, collaudata e affidabile nelle condizioni reali.
Alla presentazione, il vicesindaco Stefano Spagnoli dichiarava:
«Così Orvieto sarà una delle città più sicure dell’Umbria».
La sindaca Roberta Tardani richiamava la:
«tutela della qualità di vita dei nostri cittadini». [1]
La responsabilità di dimostrare queste promesse appartiene a chi le pronuncia. “Più sicura” può significare meno reati, maggiore capacità investigativa oppure maggiore sicurezza percepita. Sono risultati diversi. Nessuno si misura contando soltanto gli apparecchi acquistati.
Anche le scadenze richiedono attenzione. L’attivazione era prospettata entro il primo trimestre 2026; il 15 gennaio 2026 il completamento veniva ancora indicato entro marzo. Ad agosto, il calendario prevedeva telecamere di contesto nella prima parte del mese, varchi entro settembre e piena attivazione in autunno. Spagnoli attribuiva lo slittamento ad allacci e autorizzazioni. [1][2][41]
Non è stata individuata, nelle fonti esaminate, una certificazione pubblica del collaudo completo alla data dell’articolo. Non equivale a dire che l’impianto sia fermo. Impedisce di raccontare il risultato come già interamente conseguito.
Per un progetto in corso non si possono pretendere risultati futuri già disponibili. Si devono però definire prima gli obiettivi, gli indicatori e la data del rendiconto. Una promessa senza criteri di verifica rischia di non poter essere smentita mai.
Montefiascone: il sottopassaggio, la luce e il rischio di confondere controllo e cura
A Montefiascone RE-PUBLIC, illustrato dalla sindaca Giulia De Santis secondo la notizia del 1° ottobre 2026, riguarda il sottopassaggio tra via della Croce, corso Cavour e Piazzale Roma. Sono previsti illuminazione LED, riduzione delle zone d’ombra, spazi espositivi, piccoli eventi e concerti acustici, oltre a telecamere collegate al sistema comunale. La notizia descrive una candidatura, non finanziamento definitivo e lavori conclusi. Non documenta IA, lettura targhe o telecamere incorporate nei lampioni. [3]
Non è disponibile nella fonte una citazione diretta della sindaca sufficientemente verificabile sul progetto: gli obiettivi vengono quindi riportati in forma indiretta.
La componente culturale e la cura dello spazio meritano una valutazione distinta dalla sorveglianza. Un luogo torna fruibile attraverso illuminazione, manutenzione, accessibilità e attività. La telecamera può accompagnare questo lavoro; non lo esegue.
Sorvegliare un sottopassaggio non significa averlo restituito alla città.
Il progetto andrà giudicato sulla continuità della cura e sull’uso effettivo. Se, dopo l’installazione, mancassero manutenzione e iniziative, la promessa di socialità resterebbe senza sostanza. È un rischio da verificare attraverso progetto e bilancio, non una descrizione di lavori già conclusi.
Il bando regionale “Sicurezza in Comune” 2026, approvato con determinazione G09653 del 13 luglio 2026, pubblicata sul BUR 56 del 14 luglio, dispone di 3.300.000 euro: 800.000 per Roma Capitale e municipi, 2.500.000 per gli altri comuni e unioni. [4]
LineaFinalitàMassimale generaleSmart School SecurityVideosorveglianza presso le scuole100.000 €Safe city lifeVideosorveglianza nelle aree della movida100.000 €Obiettivo decoroRecupero di aree urbane degradate200.000 €
Sono previste ulteriori classi in base ai residenti. Le domande erano ammesse dal 15 luglio, ore 8, al 30 settembre 2026, ore 17. Il quadro richiama la legge regionale 15/2001; la DGR 319/2024 riguarda il precedente quadro di criteri e va distinta dall’atto dell’annualità 2026. [4]
I 3,3 milioni sono il budget del bando. I 200.000 euro sono un massimale generale. Nessuno dei due importi dimostra quanto abbia ottenuto Montefiascone.
Per Orvieto, l’attribuzione a un finanziamento ministeriale non risulta confermata dai documenti consultati: servono lo specifico atto di concessione e il quadro economico.
ElementoOrvietoMontefiasconeInterventoEstensione della videosorveglianza cittadinaRiqualificazione del sottopassaggioDimensione annunciata34 telecamere, dieci varchi, otto areeNumero di apparecchi non verificatoLettura targhePrevista ai varchiNon documentata per RE-PUBLICIADichiarata nel progettoNon documentataStato verificatoInstallazioni avviate; collaudo completo non verificatoCandidatura riportata dalla stampaFinanziamentoFonte specifica e importo da verificareBando individuato; concessione da verificare
Un contributo regionale o ministeriale resta denaro pubblico. Non diventa gratuito perché arriva da un altro bilancio.
Il conto continua dopo l’installazione
L’acquisto è soltanto l’inizio. Restano licenze, energia, collegamenti, archiviazione, aggiornamenti, sostituzioni, formazione, verifiche e assistenza. A questi si aggiunge il tempo delle persone incaricate di controllare e intervenire.
Un impianto può essere finanziato in partenza e diventare costoso da mantenere. Può restare acceso ma poco presidiato; funzionare nelle dimostrazioni e degradarsi dopo mesi di manutenzione insufficiente.
Per i due interventi, la documentazione esaminata non consente di ricostruire integralmente i costi di esercizio. Questo limita il giudizio sul rapporto tra spesa e beneficio. Non autorizza a inventare importi o a dichiarare uno spreco già accertato.
Un numero elevato di telecamere dimostra la dimensione dell’acquisto. Non dimostra la qualità della spesa.
La valutazione deve comprendere le alternative: illuminazione, manutenzione, personale, presenza sul territorio e servizi. Non si può proclamare la superiorità della soluzione tecnologica senza un confronto tra costi e risultati attesi.
Chi farà funzionare gli impianti
A Orvieto il Comune indica la centrale operativa della Polizia locale, con un agente per turno. Alla presentazione era inoltre annunciato un accordo in preparazione con la Prefettura per l’accesso diretto delle forze dell’ordine; lo stato successivo non è stato verificato. [1]
Questa è una risposta parziale. Non chiarisce il tempo dedicato all’impianto, le altre mansioni dell’agente, la copertura effettiva, il carico di segnalazioni o i tempi di risposta.
Per giudicare il servizio servono numero e ruoli degli autorizzati, formazione, procedure, supervisione e modalità di verifica degli accessi. Chi può cercare una targa, esportare un filmato o modificare una soglia dispone di poteri diversi. Anche l’accesso del manutentore deve avere limiti e tracciabilità.
Una persona davanti a uno schermo non costituisce, da sola, una garanzia.
Non partiamo da un vuoto documentale assoluto. Un comunicato orvietano del 17 giugno 2020 richiamava già il regolamento comunale e attribuiva compiti a Polizia locale e settore Tecnico, con supporto dei Servizi Digitali. Riguardava apparecchi acquistati da privati e gestiti dal Comune, escludendo l’accesso alle immagini da parte dei privati. È un riferimento storico, non la descrizione dell’assetto operativo dell’estensione attuale. [44]
Montefiascone pubblica modulistica relativa a conformità degli impianti e informative semplificate, anche per videosorveglianza privata. Quei moduli non identificano gli operatori di RE-PUBLIC né ne dimostrano la preparazione. [45]
La ricerca non costituisce un’ispezione integrale degli archivi comunali. Non aver trovato un documento non significa che non esista. Ma il cittadino non dovrebbe essere costretto a ricostruire da solo, attraverso pagine di anni diversi, le responsabilità di un sistema che lo riprende.
Il sospetto che le amministrazioni acquistino tecnologie superiori alle proprie capacità organizzative deve essere verificato, non trasformato senza prove in un’accusa personale. La capacità di comprare un impianto non dimostra la capacità di governarlo. Spetta all’ente documentare anche la seconda.
Soldi pubblici e documenti: che cosa deve essere conoscibile
Per gli affidamenti soggetti al sistema vigente dal 2024, ANAC descrive la trasparenza attraverso la Banca dati nazionale dei contratti pubblici, i collegamenti pertinenti in “Amministrazione trasparente” e gli ulteriori atti previsti. Il riferimento al contratto specifico e il CIG, ove previsto, permettono di ricostruire l’affidamento. [43]
Non ogni documento interno deve essere pubblicato integralmente. Non occorre esporre il nome di ogni agente, i turni dettagliati, immagini personali o informazioni sulle indagini. Occorre distinguere gli obblighi di pubblicazione dalla documentazione che deve esistere e dalle informazioni ulteriori che è ragionevole chiedere politicamente.
Nel quadro GDPR, persone autorizzate e fornitori devono operare secondo ruoli e istruzioni definiti. Gli articoli 28, 29 e 32 riguardano, nei rispettivi ambiti, responsabili, trattamento sotto autorità e sicurezza. Non stabiliscono un elenco pubblico di tutti gli addetti né un attestato universale identico per ogni impianto. [16]
AmbitoInformazioni necessarie a giudicare il servizioSpesaAffidatario, importi, riferimenti contrattuali e atti soggetti a pubblicazioneOrganizzazioneUffici competenti e catena delle responsabilitàPersonaleCategorie autorizzate, copertura e formazione, tutelando dati e dettagli sensibiliTecnologiaFunzioni attive, fornitori, collaudi e prestazioni nella scena realeDatiFinalità, destinatari, conservazione e garanzieRisultatiGuasti, segnalazioni, interventi utili, errori e costo continuativo
La DPIA integrale, per esempio, non è soggetta a un obbligo generale di pubblicazione online. Una sintesi dei rischi e delle misure può tuttavia rendere la scelta comprensibile. Il rispetto formale di un obbligo non esaurisce il dovere politico di spiegare.
“È tutto a norma” non risponde a “sta funzionando?”.
Dentro il varco: come un passaggio diventa ricercabile
LPR, ANPR e ALPR indicano il riconoscimento automatico delle targhe. OCR indica il riconoscimento dei caratteri. Il processo acquisisce l’immagine, individua la targa, ne legge il contenuto e produce un risultato utilizzabile dal software. Può impiegare elaborazioni tradizionali e reti neurali; non funziona sempre attraverso una semplice scomposizione dei caratteri e un confronto con un catalogo. [5]
Con veicoli in movimento contano esposizione breve, angolazione, guadagno e illuminazione. Gli infrarossi aiutano di notte, ma non garantiscono letture perfette attraverso qualsiasi nebbia o maltempo. Una telecamera costosa, mal posizionata o regolata, può produrre immagini inutilizzabili. [5]
Il transito può essere associato a targa, orario, varco, direzione e immagini. Alcuni prodotti aggiungono tipo, marca, modello e colore del veicolo. La posizione può derivare dalla configurazione del varco: non serve un rilevamento GPS per ogni passaggio. [6]
L’archivio locale consente già di cercare una targa in una fascia oraria. È un vantaggio investigativo, ma anche un cambiamento per chi attraversa la strada: il passaggio diventa un’informazione interrogabile.
L’intestatario dell’auto può essere diverso dal conducente. Il veicolo può essere prestato, condiviso, noleggiato o rubato; la lettura può essere sbagliata.
Una targa è una traccia da verificare. Non è l’identità certa di chi guidava.
Il costo per la riservatezza riguarda anche la maggioranza dei transiti ordinari. L’utilità di una ricerca non giustifica automaticamente la raccolta più estesa tecnicamente possibile.
Produttori, piattaforme e certificazioni: chi governa il sistema
Axis Communications, Hikvision, Object Analytics e AcuSense sono riferimenti di mercato. Non abbiamo verificato che siano fornitori o prodotti dei due interventi locali. La distinzione è essenziale: descrivere una possibilità commerciale non dimostra una funzione effettivamente acquistata.
L’elaborazione può avvenire sulla telecamera, tramite edge computing, su server locali oppure su piattaforme remote. Hardware e software possono appartenere allo stesso produttore o a imprese differenti. Il “cervello” del sistema non deve necessariamente essere un servizio terzo.
La documentazione di Targa System descrive archivi di immagini e metadati, ricerche con targa completa o parziale, filtri per tempo, varco, direzione e caratteristiche del veicolo quando supportate, oltre a statistiche, liste e integrazioni con MCTC e SCNTT. [6]
Il modulo Multiplexer consente accessi coordinati a più impianti, previa autorizzazione dei comandi competenti. La disponibilità di informazioni di intestazione non significa che ogni passaggio estragga automaticamente nome, indirizzo e codice fiscale in “millisecondi”, né che ogni utente possa consultare tutto. [7]
Non risultano verificate né una presenza quasi universale di Targa System né la sua installazione nei progetti esaminati. Servono capitolati e affidamenti. Il produttore chiarisce inoltre che la segnalazione di un’irregolarità supporta l’operatore: non equivale automaticamente a una contestazione differita valida. [42]
Targa System dichiara anche la certificazione ISDP©10003:2020 per specifici prodotti, versioni e processi. Il GDPR disciplina certificazioni volontarie, che non eliminano la responsabilità del titolare e del responsabile. Non impone a ogni piattaforma quel particolare marchio. [8][16]
Un fornitore che tratta dati per conto del Comune deve avere un ruolo formalizzato secondo il regime applicabile. Chi vende soltanto hardware non diventa automaticamente responsabile del trattamento.
Il certificato del prodotto non certifica la competenza dell’amministrazione, la correttezza della configurazione o la necessità di ogni ripresa.
SCNTT: il controllo può superare il confine comunale
Il Sistema Centralizzato Nazionale Targhe e Transiti opera presso il Centro Elettronico Nazionale della Polizia di Stato, a Napoli. Il Ministero dell’Interno documenta progetti di ampliamento dell’infrastruttura. Il sistema permette raccolta di transiti, ricerche e segnalazioni; la documentazione Targa System richiama una circolare del 2018 relativa al collegamento degli enti. [8][9][10]
L’integrazione può rendere ricostruibili passaggi in luoghi differenti. Non prova che tutti i varchi italiani siano collegati o che quelli orvietani confluiscano già nella rete nazionale.
ListaSignificato nella documentazione esaminataA1Targhe relative a veicoli rubati o smarritiA2Veicoli non revisionati, con disponibilità indicata per sistemi periferici della Polizia StradaleCTarghe segnalate dagli uffici di polizia e di interesse investigativo
I controlli sull’assicurazione possono dipendere da ulteriori integrazioni. Non vanno attribuiti automaticamente alla lista A2 o a qualsiasi utenza. Anche la trasmissione degli allarmi alle sale operative dipende da accordi e configurazioni: non è dimostrato che ogni allarme orvietano raggiunga automaticamente Questura e Carabinieri. [8]
Per i progetti locali restano da accertare collegamenti attivi, categorie trasmesse, destinatari e conservazione nei diversi archivi.
Quanto più i dati possono circolare, tanto meno basta informare che “qui c’è una telecamera”. Il cittadino deve capire dove può finire il proprio passaggio.
L’IA vede forme e movimenti. L’anomalia la definisce qualcuno
La computer vision può individuare oggetti, classificarli e seguirli tra fotogrammi. CNN, reti neurali convoluzionali, e modelli come YOLOv8 sono esempi di strumenti impiegati nell’analisi visiva. YOLOv8 non è il nome dell’algoritmo documentato a Orvieto. [11]
I bounding box sono riquadri che localizzano gli oggetti. Il tracking ne segue traiettorie, direzioni e velocità apparenti. Rilevare, segmentare, seguire e identificare una persona sono operazioni diverse.
La Video Anomaly Detection, o VAD, cerca eventi insoliti secondo criteri appresi o impostati. Può confrontare una scena con un riferimento statistico oppure applicare regole: ingresso in una zona, attraversamento di una linea, permanenza prolungata o loitering. Non tutti i prodotti apprendono autonomamente una “normalità” della piazza.
Un anomaly score assegna un punteggio; una threshold stabilisce la soglia di segnalazione. Qualcuno deve scegliere e verificare questi criteri. Definire “anomalo” un comportamento ha conseguenze sul lavoro degli operatori e sulle persone eventualmente controllate.
Un turista fermo davanti a una mappa, una corsa verso un autobus o una borsa appoggiata possono soddisfare determinate regole. Non vengono necessariamente equiparati a un rapinatore o a un ordigno: dipende dal sistema. Resta possibile che un comportamento lecito produca un allarme.
Essere insoliti non significa essere pericolosi. Una soglia informatica non trasforma questa differenza in una certezza.
Pioggia, riflessi, ombre, scarsa luce, folla e occlusioni, cioè oggetti parzialmente nascosti, possono compromettere l’analisi. Posizionamento e condizioni di ripresa contano quanto il modello. [12]
Il concept drift riguarda cambiamenti nel rapporto tra dati e fenomeno da riconoscere. Mercati, feste e cantieri possono rendere inadeguati criteri prima validi. Possono servire nuove soglie, regole o modelli; non ogni sistema richiede continuamente un riaddestramento.
Un collaudo serio deve riguardare la scena reale e le condizioni previste. La percentuale mostrata in una dimostrazione commerciale non è sufficiente.
Gli errori che il marketing lascia fuori
Le prestazioni richiedono più di un numero.
IndicatoreChe cosa misuraConseguenza concretaTPR, sensibilità o recallEventi reali individuati sul totale degli eventi realiQuanti pericoli vengono rilevatiFPRFalsi allarmi sul totale dei casi realmente negativiQuanto spesso una situazione ordinaria viene segnalataPrecisioneSegnalazioni corrette sul totale delle segnalazioniQuanto lavoro di verifica ha fondamentoFalsi negativiEventi reali non rilevatiCiò che può sfuggireStabilità nel tempoPrestazioni al cambiare delle condizioniNecessità di nuove verifiche e regolazioni
Un esempio chiarisce il problema. È un calcolo illustrativo, non una misura degli impianti locali. Su 10.000 eventi, dieci meritano attenzione. Un software li rileva tutti, ma sbaglia nell’1% dei restanti 9.990: produce quasi cento falsi allarmi. Soltanto circa il 9% delle segnalazioni corrisponde allora a un evento reale.
Il sistema ha individuato tutti gli eventi rilevanti e ha comunque generato una maggioranza di notifiche sbagliate. Chi le esamina, quanto impiega e quali attività trascura diventano elementi decisivi.
L’IA può risparmiare lavoro oppure spostarlo. Il carico aggiunto deve entrare nel progetto e nel bilancio.
Il principio dello human-in-the-loop prevede un intervento umano nel processo. Funziona se l’operatore dispone di tempo, contesto, competenza e autonomia. Non basta aggiungere una persona all’ultima fase e considerare risolto il problema.
L’automation bias è la tendenza a fidarsi eccessivamente delle indicazioni automatiche. La revisione di Goddard, Roudsari e Wyatt lo documenta in diversi ambiti, con particolare attenzione alla sanità. Non dimostra che gli agenti locali confermino abitualmente gli errori della macchina. Indica un rischio organizzativo da prevenire. [13]
L’alert fatigue, l’affaticamento da segnalazioni, può favorire controlli frettolosi oppure l’abitudine a ignorare le notifiche. Formazione, accesso al filmato di contesto, possibilità di scartare gli allarmi e verifica degli interventi errati sono quindi parte della qualità del sistema.
La presenza di un controllo umano è una promessa procedurale. La sua efficacia si dimostra nel lavoro quotidiano.
La privacy riguarda anche chi non ha commesso nulla
Immagini e targhe possono essere dati personali quando permettono di identificare qualcuno, anche indirettamente. Trovarsi in pubblico non significa autorizzare qualsiasi raccolta o riutilizzo.
La videosorveglianza amministrativa per sicurezza urbana va distinta dai trattamenti delle autorità competenti per prevenire e perseguire reati. Per questi ultimi può applicarsi la direttiva 2016/680, attuata dal d.lgs. 51/2018, con le norme di settore. La parola “GDPR” non descrive indistintamente qualsiasi operazione di polizia. [15]
La minimizzazione impone di limitare i dati a ciò che serve. Inquadrare inutilmente finestre, balconi o interni raccoglie informazioni estranee alla finalità. Orientamento e privacy masking, il mascheramento di parti dell’immagine, possono ridurre la ripresa eccedente. [14][15]
Mascherare una zona non equivale ad anonimizzare una persona. Anche con il volto oscurato possono restare riconoscibili abbigliamento, corporatura, percorso e contesto. Il precedente di Trento documenta la rilevanza di questo problema. [20]
La formula “non ho nulla da nascondere” trascura proprio questi rischi. Un cittadino estraneo a qualsiasi illecito può essere ripreso, associato a una situazione, sottoposto a una verifica o coinvolto in un uso improprio dei dati.
L’innocenza non protegge dagli errori di un archivio e non rende irrilevante un accesso abusivo.
Sette giorni non significa conservare tutto per principio
Per i sistemi comunali in luoghi pubblici destinati alla sicurezza urbana, il Garante richiama il limite dei sette giorni successivi alla rilevazione, cioè 168 ore, salve speciali esigenze di ulteriore conservazione. Non è il termine universale di ogni database o attività investigativa e non rende necessario conservare sempre tutto per sette giorni. [14]
Il periodo deve essere giustificato. Specifiche esigenze possono richiedere la preservazione di immagini determinate. Cancellazione automatica, copie e archivi devono seguire regole coerenti.
Non esiste una regola generale secondo cui ogni sistema finalizzato alla sicurezza delle persone debba elaborare soltanto nella RAM della telecamera. Necessità della registrazione e architettura tecnica sono questioni differenti.
La richiesta politica resta concreta: rendere conoscibili conservazione effettiva, destinatari e ragioni delle eventuali eccezioni. Un limite scritto senza verifica della cancellazione non dà la stessa garanzia di un processo effettivamente controllato.
L’informativa deve permettere di capire
L’informazione può essere organizzata su due livelli: un cartello con gli elementi essenziali e un’informativa completa con finalità, titolare, conservazione, destinatari e modalità di esercizio dei diritti. Un QR code aiuta se porta al documento pertinente. [15]
Spiegare l’uso di analisi automatica non equivale a pubblicare obbligatoriamente il codice sorgente. L’accesso ai propri dati è inoltre diverso dall’accesso agli atti amministrativi: condizioni e limiti cambiano. Le immagini non diventano una galleria pubblica e vanno tutelati terzi e indagini.
Un turista e un pendolare mantengono questi diritti. Possono subire le conseguenze di una scelta comunale senza partecipare all’elezione di chi l’ha compiuta.
La valutazione dei rischi deve precedere l’entusiasmo
La DPIA, Data Protection Impact Assessment, valuta preventivamente i rischi del trattamento. L’articolo 35 GDPR la richiede nei casi di rischio elevato, compresa la sorveglianza sistematica su larga scala di aree accessibili al pubblico. Sistemi intelligenti e integrati possono rientrarvi. [14][16]
La responsabilità resta al titolare. Il DPO, responsabile della protezione dei dati, fornisce consulenza e sorveglia il rispetto delle regole: non “autorizza” un impianto con una firma. Se rimane un rischio elevato non mitigato, rileva la consultazione preventiva prevista dall’articolo 36. [16]
La DPIA deve esistere quando obbligatoria ed essere disponibile per le autorità competenti. Il GDPR non impone in generale la pubblicazione integrale online. Non trovarla sul sito non dimostra che manchi.
L’amministrazione può comunque pubblicare una sintesi comprensibile delle ragioni, dei rischi e delle misure. Proteggere dettagli sensibili non impedisce di spiegare il senso della decisione.
La competenza amministrativa si vede anche nella capacità di descrivere i limiti della tecnologia prima di venderne politicamente i vantaggi.
I lavoratori e il rischio del cambio di finalità
L’articolo 4 dello Statuto dei lavoratori, legge 300/1970, riguarda gli impianti del datore di lavoro dai quali può derivare controllo a distanza. Rilevano finalità ammesse, accordo sindacale o autorizzazione dell’Ispettorato nei casi previsti, informazione e condizioni di utilizzo dei dati.
Riprendere incidentalmente un commerciante in una piazza non equivale automaticamente a installare un sistema per controllarne il lavoro. Ma un impianto comunale può essere impiegato per uno scopo diverso da quello con cui è stato presentato.
A Curtarolo, nel provvedimento 628 del 23 ottobre 2025, il Garante ha esaminato anche l’uso di immagini comunali in un procedimento disciplinare contro una dipendente. È un esempio concreto di quanto contino finalità e accessi. [17]
Non ogni ripresa accidentale costituisce un reato. La rilevanza penale e l’utilizzabilità delle immagini dipendono dalle circostanze. La lezione politica resta netta: la destinazione dichiarata di un impianto non impedisce da sola che qualcuno lo usi diversamente.
Gli errori dei Comuni sono già documentati
Non servono scenari fantascientifici. Esistono provvedimenti su gestione, informazione e valutazioni insufficienti. Non provano violazioni nei due progetti in esame; dimostrano che la fiducia nell’ente pubblico non può sostituire le verifiche.
Orte: 6.000 euro. Il 13 novembre 2025 il Garante ha disposto 5.000 euro per violazioni del trattamento e 1.000 per i riscontri alle richieste dell’Autorità. Il provvedimento riguarda base giuridica, informative e valutazione d’impatto. Descrive 43 telecamere, periodi di attivazione e disattivazione e una DPIA avviata tardivamente. Un precedente vicino che rende poco credibile liquidare ogni dubbio come ostilità alla tecnologia. [18]
Trento: 50.000 euro. Il provvedimento dell’11 gennaio 2024, comunicato il 25 gennaio, riguarda i progetti MARVEL e PROTECTOR e dispone anche la cancellazione dei dati trattati illecitamente. MARVEL impiegava video e microfoni sulla pubblica via; PROTECTOR, relativo alla protezione dei luoghi di culto, comprendeva anche dati dai social. Il Garante ha contestato liceità, informazione, anonimizzazione e valutazioni preventive, segnalando rischi per le libertà democratiche. Non è un divieto generale dell’IA urbana e non documenta microfoni a Orvieto. [19][20]
Taranto: una discrepanza da rendere esplicita. Una copia del provvedimento 162 del 28 aprile 2022, conservata da Studio Legale Ambiente, riporta 150.000 euro e l’impugnazione. La pagina del Garante consultata riporta invece 20.000 euro nel dispositivo, con giudizio pendente. Non abbiamo individuato il documento che spieghi la differenza e non la attribuiamo a una riduzione giudiziaria. Il caso riguarda videosorveglianza per il conferimento dei rifiuti, informative, fornitore e DPIA; l’importo attuale non viene qui presentato come definitivamente accertato. [21][22]
Formia: 30.000 euro, per un’altra vicenda. Il provvedimento 351 del 29 settembre 2021 riguarda i dati degli abbonamenti alla sosta: informazioni eccedenti, conservazione e rapporti con il gestore esterno. Non è un caso di videosorveglianza. Resta pertinente al problema della responsabilità comunale quando servizi e dati vengono affidati a terzi. [23]
Vasto: 5.000 euro. Il provvedimento del 18 giugno 2026 riguarda dispositivi foto-video per infrazioni stradali. Fra i punti esaminati: informazione, minimizzazione, oscuramento di soggetti e informazioni estranei alla violazione e adeguamento della DPIA. [24]
Eventuali responsabilità personali o contabili richiedono accertamenti specifici. Le sanzioni non sono inevitabili per ogni Comune che installa telecamere.
Questi precedenti dimostrano qualcosa di più utile di uno slogan: la pubblica amministrazione può disporre di un impianto e governarne male i dati.
AI Act: la parola “intelligente” non basta a classificare il rischio
L’AI Act, regolamento UE 2024/1689, è entrato in vigore il 1° agosto 2024. Distingue pratiche vietate, usi ad alto rischio e altri obblighi.
Identificazione biometrica remota, determinate applicazioni di polizia e profilazione possono ricadere nell’alto rischio. Ma “telecamera con IA” non è una categoria giuridica sufficiente: contano finalità e impiego effettivo. Contare passaggi e identificare persone non hanno automaticamente lo stesso regime. [27]
L’identificazione biometrica remota in tempo reale per finalità di polizia negli spazi accessibili al pubblico è soggetta a un divieto con eccezioni rigorose. Va distinta dalla lettura targhe o dal rilevamento di un oggetto. [25]
Il calendario è cambiato nel 2026. La Commissione indica l’entrata in vigore dell’AI Omnibus il 27 luglio 2026 e le seguenti scadenze: [25][26]
AmbitoDataPratiche originariamente vietate e alfabetizzazione IA2 febbraio 2025Governance e obblighi sui modelli di uso generale2 agosto 2025Applicazione generale, con eccezioni2 agosto 2026Sistemi ad alto rischio dell’allegato III2 dicembre 2027Sistemi ad alto rischio incorporati in prodotti regolamentati2 agosto 2028
Il rinvio non sospende GDPR e norme già applicabili. È però scorretto descrivere nell’ottobre 2026 l’intero apparato dell’alto rischio come indistintamente esigibile.
La FRIA, Fundamental Rights Impact Assessment dell’articolo 27, riguarda determinati sistemi ad alto rischio utilizzati da enti pubblici e altri soggetti previsti. Considera gruppi interessati, possibili danni, controllo umano, mitigazioni, gestione e reclami. Può coordinarsi con la DPIA, che riguarda specificamente la protezione dei dati. [28]
Non ogni uso comunale di IA comporta già lo stesso obbligo di FRIA: vanno controllati categoria, condizioni e calendario.
Un rinvio normativo non rende meno importante spiegare oggi chi può essere danneggiato e come si evita che accada. Una valutazione pubblica comprensibile può essere una scelta di buona amministrazione prima ancora che una scadenza obbligatoria.
Il decreto 160/2026: poteri più delicati, responsabilità più pesanti
Il d.lgs. 9 settembre 2026, n. 160, pubblicato il 15 settembre ed entrato in vigore il 30 settembre 2026, adegua la normativa nazionale all’AI Act per attività di polizia e responsabilità civile e penale. Comprende norme processuali, tra cui il nuovo articolo 359-ter c.p.p. [29]
L’articolo 10 disciplina il riconoscimento facciale a posteriori. Per determinate ricerche mirate prevede richiesta del pubblico ministero al giudice entro 48 ore dall’avvio e decisione nelle successive 48 ore. Contempla un’eccezione per l’identificazione iniziale dopo un reato, alle condizioni previste.
Nel quadro del comma 13, enti locali e altri gestori possono provvedere a installazione e manutenzione; i sistemi sono concessi in comodato alla Questura, che ne acquisisce completa ed esclusiva disponibilità. Per quel trattamento il titolare è il Ministero dell’Interno. Sono previsti divieto di riconoscimento generalizzato o indiscriminato, conservazione di quei dati per sette giorni, cancellazione automatica e log per cinque anni. Nessuna decisione negativa può fondarsi soltanto sull’applicazione. [30]
Non ne deriva un potere del Comune o della Polizia locale di identificare liberamente chiunque. Non è inoltre dimostrato che il riconoscimento facciale sia attivato nei progetti qui esaminati.
L’articolo 6 prevede formazione delle Forze di polizia su funzionamento, limiti, bias, interpretazione critica, garanzie e cybersicurezza. Il 21 regola la transizione per sistemi esistenti o già contrattualizzati e richiama i termini dell’AI Act. Queste disposizioni non possono essere trasferite automaticamente alla Polizia locale senza verificarne l’ambito. [32][33]
Il nuovo articolo 437-bis c.p., introdotto dall’articolo 12 del decreto, riguarda omissioni di sicurezza e sorveglianza umana e alterazioni di sistemi IA ad alto rischio, alle condizioni previste e con pericoli per vita, incolumità o sicurezza dello Stato. [31]
Condotta e pericolo previstiPenaOmissioni con pericolo per vita o incolumità1–5 anniOmissioni con pericolo per la sicurezza dello Stato2–8 anniAlterazioni con pericolo per vita o incolumità2–6 anniAlterazioni con pericolo per la sicurezza dello Stato3–10 anni
La norma contempla anche colpa grave e omissione intenzionale della sorveglianza da parte dell’utilizzatore professionale. Non ogni falso allarme o carenza formativa equivale a un reato.
La conseguenza politica è concreta: poteri e responsabilità devono corrispondere a competenze e risorse. Una legge non forma gli operatori al posto dell’ente e non sostituisce una procedura operativa.
Le multe milionarie vanno spiegate, non usate come spettacolo
Nel GDPR i massimali generali sono 10 milioni di euro o 2% e 20 milioni o 4%, secondo violazione e regole applicabili. L’articolo 99 AI Act indica 35 milioni o 7% per pratiche vietate, 15 milioni o 3% per determinate altre violazioni e 7,5 milioni o 1% per informazioni inesatte o fuorvianti. Il riferimento a 30 milioni non è il massimale generale previsto da quell’articolo. [16][34]
Le percentuali riguardano imprese; per le autorità pubbliche rileva anche la disciplina nazionale. Nessuna multa milionaria può essere dedotta automaticamente dall’assenza di un documento sul sito.
La critica perde credibilità quando gonfia le sanzioni. Il punto è l’esistenza di obblighi reali, con responsabilità concrete, che non possono essere liquidati come burocrazia accessoria.
Quando la telecamera diventa un bersaglio informatico
Una telecamera di rete è un dispositivo informatico: ha software, credenziali e comunicazioni. È collegata a una rete, non necessariamente esposta a Internet.
Una vulnerabilità può permettere accessi alle immagini, alterazioni, interruzioni o movimenti verso altri sistemi, se l’architettura lo consente. Server, account condivisi e manutentori remoti fanno parte dello stesso problema. Parlare di aumento “esponenziale” del rischio, senza misurarlo, sarebbe improprio; aggiungere dispositivi e collegamenti può comunque ampliare la superficie d’attacco.
La difesa comprende segmentazione, aggiornamenti, cifratura appropriata, autenticazione robusta, privilegi limitati e log. Un ransomware può compromettere il servizio dove trova condizioni favorevoli. Una rete di protezione mal gestita può diventare una fonte di esposizione dei dati.
Il Comune non deve soltanto sorvegliare attraverso il sistema. Deve sorvegliare la sicurezza del sistema.
La direttiva NIS2, UE 2022/2555, è attuata dal d.lgs. 138/2024. Nell’allegato III figurano, fra gli altri, città metropolitane, comuni con oltre 100.000 abitanti, capoluoghi di regione e aziende sanitarie, con ulteriori meccanismi di inclusione. Orvieto e Montefiascone non vi rientrano automaticamente per il solo fatto di essere comuni; non è stata documentata una loro specifica inclusione. [35][36]
Restano gli obblighi di sicurezza previsti dalla disciplina dei dati e dalle altre norme applicabili. L’assenza di inclusione automatica nella NIS non rende facoltativo proteggere l’impianto.
L’articolo 24 contempla incidenti, continuità, filiera dei fornitori, vulnerabilità, formazione, crittografia e accessi. Prevede autenticazione a più fattori, MFA, o continua e comunicazioni protette ove opportuno. Non impone indistintamente a ogni telecamera comunale il protocollo “TLS 1.2+”, una separazione fisica o un’identica autenticazione. Sono scelte tecniche da motivare nella specifica architettura. [37]
Per i soggetti NIS e gli incidenti significativi, l’articolo 25 prevede:
AdempimentoTerminePre-notifica al CSIRT Italia24 ore dalla conoscenzaNotifica72 ore dalla conoscenzaRelazione finaleEntro un mese dalla notifica
La decorrenza non è automaticamente il momento dell’attacco e non ogni guasto è un incidente significativo. Sono obblighi distinti dalla notifica di una violazione dei dati personali al Garante, prevista dal GDPR entro 72 ore dalla conoscenza nei casi applicabili. [38][16]
Il fornitore esterno non cancella la responsabilità dell’ente. Allo stesso tempo, un incidente non dimostra automaticamente la colpa personale di un dirigente: servono accertamenti.
Finanziare l’installazione e trascurare aggiornamenti e manutenzione significa lasciare crescere nel tempo un rischio a carico dei cittadini.
La libertà non si misura soltanto in giorni di conservazione
Il Panopticon di Jeremy Bentham, analizzato da Michel Foucault, è un riferimento per comprendere il potere della possibile osservazione: non sapere quando si è guardati può modificare il comportamento. È una chiave di lettura, non la prova che una piazza videosorvegliata sia una prigione. [39]
Il chilling effect è il rischio che l’osservazione scoraggi comportamenti leciti, partecipazione e libertà. Nel caso Trento il Garante ha richiamato possibili condizionamenti delle libertà democratiche. Non abbiamo misurato tale effetto nei due Comuni e non gli attribuiamo percentuali o una riduzione “drastica” della spontaneità. [19]
Il problema merita comunque discussione. Quando la registrazione diventa ricercabile, combinabile e persistente per un periodo, cambia la distribuzione del potere informativo tra chi attraversa uno spazio e chi gestisce il sistema.
“Non ho nulla da nascondere” non autorizza altri a sapere tutto ciò che tecnicamente possono ricavare. La riservatezza permette di vivere senza dover giustificare ogni comportamento ordinario.
La qualità della vita richiamata dalla politica comprende anche questo. Una discussione che conta soltanto telecamere e allarmi lascia fuori una parte del costo sociale.
Funzionano davvero: i dati ridimensionano la promessa
La revisione di Eric Piza, Brandon Welsh, David Farrington e Amanda Thomas, pubblicata nel 2019, ha individuato 161 valutazioni: 80 soddisfacevano i criteri di inclusione e 76 fornivano dati per la meta-analisi. La sintesi indica una riduzione media dei reati di circa 13% nelle aree CCTV rispetto a quelle di confronto. [40]
Risultato riportatoRiduzione indicativaComplesso dei sistemi esaminati13%Parcheggi37%Aree residenziali12%Monitoraggio attivo15%CCTV con più interventi complementari34%
Per i sistemi passivi e altri sottogruppi non emergevano effetti statisticamente significativi. Non equivale a dimostrare che ogni impianto passivo sia inutile. La ricerca riguarda valutazioni storiche e configurazioni differenti: non prevede un meno 13% a Orvieto e non misura il beneficio aggiuntivo dell’IA locale. [40]
Questi risultati non sostengono né l’inutilità universale delle telecamere né la promessa di una soluzione automatica. Non consentono di dichiarare sempre irrilevante la prevenzione di aggressioni o risse. Consentono una conclusione più precisa: efficacia e contesto organizzativo sono legati.
Registrare un’aggressione, segnalarla e impedirla sono tre risultati diversi.
Le telecamere possono aiutare a ricostruire fatti e cercare veicoli. Non creano personale, non mediano conflitti e non risolvono marginalità, incuria o assenza di servizi.
Se l’intervento consiste prevalentemente nell’acquisto, mentre personale, manutenzione e presenza restano insufficienti, viene meno proprio la combinazione che la ricerca invita a considerare.
Qui si colloca il rischio del “teatro della sicurezza”: una protezione visibile nella comunicazione e meno dimostrata nei risultati. È una critica al modo di progettare e raccontare la politica pubblica; non la prova di un’intenzione elettorale attribuibile ai singoli amministratori.
Dalle promesse a ciò che cambia per le persone
Promessa o obiettivoBeneficio possibilePunto da dimostrareOrvieto fra le città più sicureMeno reati o risposta miglioreIndicatori locali e confronto pertinenteControllo degli accessiRicerca più rapida dei transitiAccuratezza, necessità e uso dei datiAnalisi delle anomalieIndividuazione di scene rilevantiErrori, soglie e verifica umanaMigliore qualità della vitaSpazi più fruibiliBenefici misurabili e proporzionalitàRE-PUBLIC: recupero e socialitàUn passaggio illuminato e utilizzatoRealizzazione, attività e manutenzioneTecnologie conformiRiduzione dei rischiCorretta gestione dell’intero trattamento
Il disagio di un falso allarme conta: una verifica non necessaria, tempo perso o un’associazione errata da chiarire. Non ne conosciamo la frequenza locale. È un motivo per misurarla, non per fingere che non abbia valore.
La capacità amministrativa dovrebbe essere giudicata attraverso informazioni verificabili: stato e collaudo degli impianti; funzioni attive; concessioni e costi pluriennali; filiera dei fornitori; archivi e collegamenti; conservazione e log; valutazioni preventive; formazione; procedure di correzione; risultati e guasti. A Montefiascone vanno aggiunte accessibilità, manutenzione e attività del sottopassaggio.
Non serve pubblicare password, vulnerabilità sfruttabili o dati sulle indagini. Serve rendere leggibile il governo di un investimento che interviene nella vita delle persone.
La sicurezza promessa va guadagnata nei risultati
La critica a questi progetti non richiede di inventare violazioni o di dichiarare incapace chiunque lavori in un Comune. Richiede di rifiutare l’automatismo per cui l’acquisto di tecnologia merita già il consenso.
La capacità di sorvegliare cresce con l’impianto. La capacità di proteggere dipende da ciò che l’amministrazione costruisce intorno.
A Orvieto sono documentati progetto, caratteristiche annunciate e avvio delle installazioni; nelle fonti consultate non è dimostrato il miglioramento complessivo promesso. A Montefiascone la proposta deve ancora essere giudicata sulla concreta attuazione. Non sono stati contattati enti o amministratori: non si attribuiscono rifiuti di risposta, e la ricerca pubblica non equivale a un’ispezione completa.
Il punto resta politico. Prima di chiedere ai cittadini di accettare maggiore raccolta di dati, occorre dimostrare necessità, proporzionalità, sostenibilità e capacità operativa. Dopo l’attivazione occorre rendere conto dei benefici ottenuti e degli errori.
Senza questo lavoro, il rischio è impegnare denaro pubblico in una risposta visibile ma insufficiente, aggiungendo un’infrastruttura invasiva senza affrontare adeguatamente i problemi che dovrebbe risolvere.
La sicurezza non si compra a colpi di telecamere. Si costruisce con persone, competenze e responsabilità verificabili.
E chi decide di osservare i cittadini deve accettare che i cittadini osservino le sue decisioni.
Fonti e documenti
Comune di Orvieto, presentazione del progetto (2 dicembre 2025).
Comune di Orvieto, avvio delle installazioni (6 agosto 2026).
Viterbo News 24, RE-PUBLIC a Montefiascone (1 ottobre 2026).
Targa System, integrazione SCNTT e certificazione dichiarata.
Copia del provvedimento Taranto conservata da Studio Legale Ambiente.
D.lgs. 160/2026, art. 10, riconoscimento facciale a posteriori.
Piza, Welsh, Farrington e Thomas, revisione sull’efficacia CCTV.
ANAC, obblighi di pubblicazione dei contratti pubblici e BDNCP.
Comune di Orvieto, protocollo videosorveglianza e riferimenti organizzativi (17 giugno 2020).
Comune di Montefiascone, modulistica su impianti e informative.